
1. Qu’est-ce qu’OpenClaw 2.0 et pourquoi cette mise à jour change la donne
Le monde des agents d’intelligence artificielle autonomes avance à pas de géant, et le projet open source OpenClaw vient de franchir une étape historique. Disponible sur son dépôt GitHub officiel, la version majeure OpenClaw 2.0 (marquée par la publication 2026.8) constitue la plus vaste refonte depuis la création du projet.
Contrairement à un simple chatbot cantonné à un onglet de navigateur, OpenClaw fonctionne comme un véritable assistant proactif et autonome auto-hébergé sur vos machines. Il est capable d’exécuter des commandes dans un terminal, de manipuler des fichiers, de planifier des tâches et de se connecter à vos outils quotidiens comme à vos messageries (Telegram, Discord, WhatsApp).
Cette version 2.0 repense entièrement l’expérience utilisateur, l’architecture technique et la sécurité. Dans ce guide complet, nous allons découvrir les nouveautés majeures d’OpenClaw 2.0, comprendre pourquoi il est crucial d’isoler un agent autonome sur un serveur distant, puis voir étape par étape comment installer OpenClaw 2.0 sur un VPS Linux et connecter son interface graphique (GUI) depuis son PC personnel avec les solutions modernes et automatisées du projet.
Si vous avez déjà suivi notre guide d’installation OpenClaw sur un VPS Linux, ce tutoriel se concentre sur la version 2.0 et le branchement de l’interface PC.
2. Les différences majeures entre OpenClaw 1 et OpenClaw 2.0
OpenClaw 2.0 ne se contente pas de corriger quelques détails. Portée par plus de 930 contributeurs et fusionnant plus de 16 000 pull requests (soit près de la moitié de toute l’histoire du projet), cette mise à jour introduit des ruptures majeures :
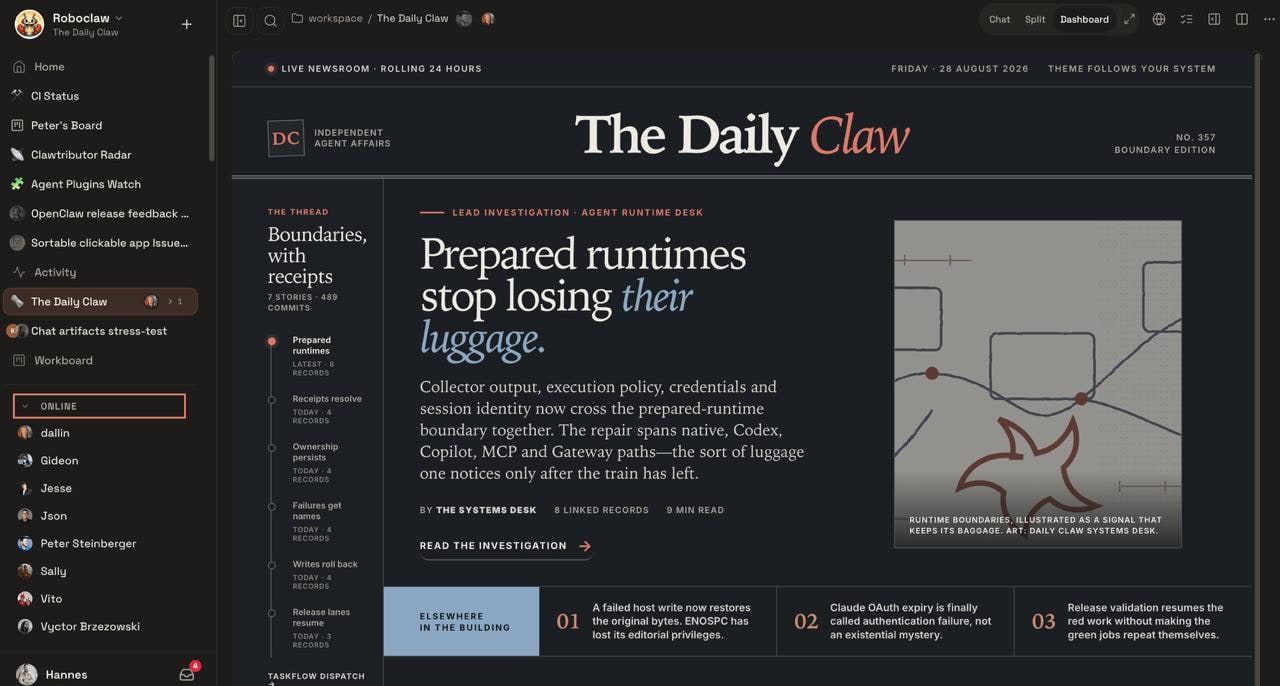
- Un Control UI entièrement réécrit : l’interface web a été reconstruite de zéro sous Vite et Lit. Elle s’ouvre désormais instantanément sur un espace de travail épuré avec un panneau latéral escamotable (Home), permettant de dialoguer avec l’agent sans quitter l’activité en cours des yeux.
- Un onboarding automatisé et fluide : le script d’installation détecte automatiquement les abonnements existants (OpenAI, Claude), vos clés API ou vos modèles locaux déjà présents sur la machine.
- Sessions partagées Multiplayer : OpenClaw introduit des sessions collaboratives dans le cloud. Vous pouvez désormais inviter des collaborateurs sur une session d’agent en cours ou déléguer une tâche tout en conservant l’historique et le contexte.
- Migration vers SQLite : les sessions et mémoires d’agents quittent les fichiers JSON fragmentés au profit d’une base SQLite unifiée et transactionnelle (
openclaw-agent.sqlite), garantissant une rapidité et une intégrité décuplées. - Des applications de bureau dédiées : l’écosystème propose désormais des applications natives (Windows Hub sous WinUI, application macOS native et client Linux Tauri), conçues pour servir de télécommande graphique distante (Remote Gateway) sans avoir à manipuler la ligne de commande au quotidien.
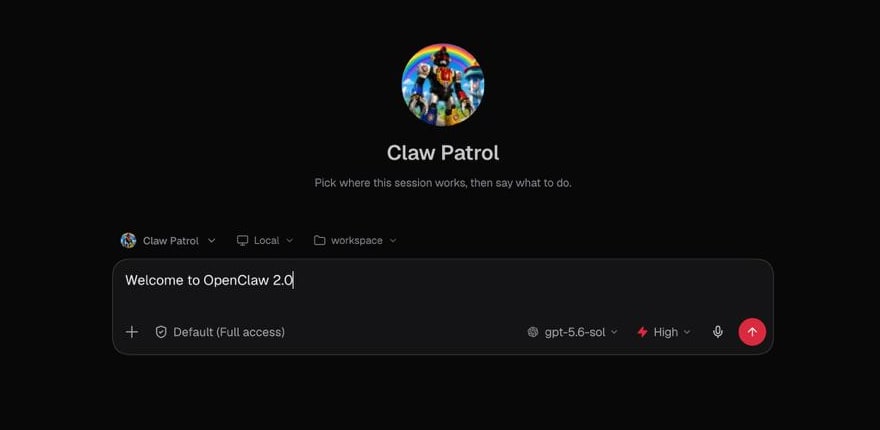
Grâce à cette refonte, OpenClaw passe du statut d’outil d’expérimentation en ligne de commande à celui de plateforme collaborative moderne et accessible à tous les profils.
3. Pourquoi faire tourner OpenClaw sur un VPS distant et le piloter depuis son PC ?
Avant d’aborder l’installation, il est fondamental de comprendre l’architecture recommandée pour déployer un agent autonome.
Le danger d’exécuter un agent autonome directement sur son ordinateur personnel
Un agent comme OpenClaw interagit directement avec le système d’exploitation : il lance des commandes shell, lit et écrit des fichiers, effectue des requêtes réseau et exécute du code. Laisser un agent agir sans filtre sur votre ordinateur de travail quotidien présente des risques réels :
- Altération accidentelle de fichiers : une hallucination du modèle ou une mauvaise interprétation d’une consigne pourrait écraser des dossiers professionnels, modifier des configurations du système ou supprimer des documents sensibles.
- Fuites de données et injections de prompt : si l’agent analyse des e-mails, des pages web non vérifiées ou des messages publics, une attaque par injection indirecte de prompt pourrait lui ordonner d’explorer vos clés SSH locales, vos cookies de session ou vos mots de passe enregistrés.
- Interruptions imprévues : un PC portable ou fixe passe régulièrement en veille, redémarre lors des mises à jour système ou change de réseau Wi-Fi, coupant net les routines en arrière-plan et les bots connectés.
La solution idéale : un VPS Linux comme bac à sable sécurisé 24/7
Installer le moteur d’OpenClaw sur un VPS Linux dédié élimine ces contraintes :
- Isolation totale (Sandbox) : le VPS constitue une barrière étanche. Même si l’agent teste un script ou commet une erreur, vos données personnelles et votre machine locale restent strictement hors d’atteinte.
- Disponibilité 24/7 : hébergé dans un centre de données, votre serveur ne dort jamais. Vos automatisations, tâches planifiées et écoutes de messages continuent de tourner jour et nuit sans interruption.
- Le meilleur des deux mondes : vous profitez du confort de l’application graphique moderne sur votre ordinateur tout en déléguant l’exécution technique lourde et sécurisée à votre VPS Linux distant.
4. Prérequis
Pour suivre ce tutoriel, vous aurez besoin de :
- un serveur VPS Linux (Ubuntu 24.04/22.04 ou Debian 12 recommandé) avec accès root par SSH
- un ordinateur personnel sous Windows, macOS ou Linux pour installer l’interface graphique
- une clé d’API pour le modèle d’IA de votre choix (OpenAI, Anthropic Claude, Google Gemini, Groq, DeepSeek ou OpenRouter)
5. Étape 1 : Installer OpenClaw 2.0 sur le VPS Linux
Connectez-vous à votre VPS Linux via votre terminal SSH :
ssh root@votre-ip-vps
Installation via le script officiel
OpenClaw 2.0 propose un script d’installation officiel tout-en-un. Il détecte automatiquement votre distribution, installe l’environnement Node.js requis si nécessaire, déploie la dernière version d’OpenClaw et configure le service en arrière-plan :
curl -fsSL --proto '=https' --tlsv1.2 https://openclaw.ai/install.sh | bash
Lors de l’assistant de configuration initial :
- Pour la liaison réseau (Gateway Bind), choisissez
loopback(127.0.0.1) : cela garantit que la passerelle n’écoute qu’en local sur le serveur et reste totalement protégée d’Internet. - Conservez le port par défaut
18789. - Choisissez l’authentification par
token. - Confirmez l’installation du démon systemd (Install daemon).
(Si vous préférez exécuter l’onboarding directement sans invite interactive, vous pouvez utiliser openclaw onboard --non-interactive --accept-risk --flow manual --auth-choice skip --gateway-bind loopback --gateway-auth token --install-daemon).
Pour garantir qu’OpenClaw continue de tourner en tâche de fond même après votre déconnexion SSH, activez le maintien de session utilisateur systemd :
sudo loginctl enable-linger $USER
Vérifiez ensuite que le service est bien actif :
openclaw gateway status
Le retour doit afficher Runtime: running (pid ..., state active), avec une écoute sur 127.0.0.1:18789.
Récupérez enfin le jeton de sécurité généré dans le fichier de configuration :
cat ~/.openclaw/openclaw.json | grep -A 4 '"gateway"'
Notez précieusement la valeur du "token", elle vous servira pour connecter votre PC.
Pour les puristes : Installation manuelle étape par étape (NodeSource & npm)
Si vous préférez installer et gérer vous-même chaque composant via les dépôts officiels, voici la procédure manuelle complète :
-
Mettez à jour les paquets et installez les prérequis :
sudo apt update && sudo apt upgrade -y sudo apt install -y curl git -
Installez Node.js 24 depuis le dépôt officiel NodeSource :
curl -fsSL https://deb.nodesource.com/setup_24.x | sudo bash - sudo apt install -y nodejs -
Installez le paquet global OpenClaw 2.0 :
sudo npm i -g openclaw@latest -
Lancez la configuration et la création du démon :
openclaw onboard --install-daemon
sudo loginctl enable-linger $USER
6. Étape 2 : Installer OpenClaw 2.0 sur votre PC ou poste Windows
Le moteur OpenClaw 2.0 fonctionne désormais en permanence sur votre VPS distant. Vous pouvez maintenant installer le centre de contrôle ou l’environnement client sur votre ordinateur personnel.
Sur un poste Windows, installez d’abord OpenClaw Companion (Windows Hub), l’application de bureau WinUI. L’installateur officiel s’appelle encore Companion : ce n’est pas le CLI npm. Le numéro affiché par l’assistant (par exemple 2026.7.1-3) peut différer de la version 2026.8 du moteur déjà installée sur le VPS.
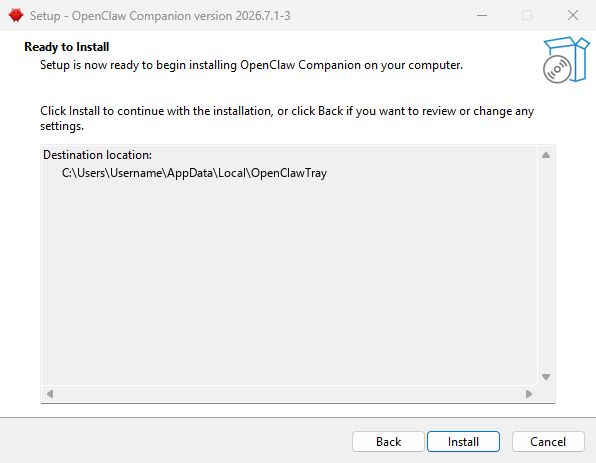
Les installateurs officiels et applications compagnons sont également mis à disposition sur la documentation du projet et sur les releases officielles GitHub :
- Sous Windows : pour l’interface graphique, téléchargez l’installateur d’OpenClaw Windows Hub (exécutable Companion pour x64 ou ARM64). Pour le CLI seul, vous pouvez aussi lancer
iwr -useb https://openclaw.ai/install.ps1 | iexdans PowerShell. L’application WinUI offre des widgets de statut, l’intégration dans la barre des tâches et la gestion automatique du tunnel distant. - Sous macOS : récupérez le paquet image disque OpenClaw pour macOS (.dmg) depuis les releases GitHub et glissez l’application dans votre dossier Applications. Elle intègre nativement la redirection des passerelles distantes.
- Sous Linux : téléchargez l’application compagnon OpenClaw Linux au format autonome
.AppImageou en paquet.debdepuis les releases GitHub.
7. Étape 3 : Connecter l’interface de votre PC au VPS distant
Pour des raisons évidentes de sécurité, nous avons configuré OpenClaw pour écouter uniquement sur l’adresse locale (127.0.0.1) du VPS. Votre ordinateur personnel doit donc communiquer avec le serveur via un canal chiffré.
Connexion directe via l’application de bureau
Les applications de bureau OpenClaw 2.0 (Windows Hub, macOS, Linux) intègrent directement la gestion du tunnel distant :
- Lancez votre application de bureau OpenClaw sur votre PC.
- Dès l’écran d’accueil ou dans l’onglet Connections des paramètres, sélectionnez le mode Remote over SSH (ou SSH-tunneled Gateway).
- Renseignez la cible SSH de votre serveur sous la forme :
(ou utilisez votre alias SSH si vous en avez un dans votre fichier de configurationroot@votre-ip-vps~/.ssh/config). - Collez le Token d’authentification relevé à l’étape 1.
- Cliquez sur Connect.
L’application établit, chiffre et maintient le tunnel SSH automatiquement en arrière-plan sans qu’aucune fenêtre de terminal ne doive rester ouverte sur votre bureau.
Valider l’association du périphérique (Device Pairing)
Lors de la toute première connexion d’un nouvel ordinateur, OpenClaw 2.0 déclenche une protection matérielle : l’interface de votre PC affiche une notification d’approbation requise (Device pairing required).
Une fois la configuration openclaw.json enregistrée avec votre URL de passerelle (ws://127.0.0.1:18789) et votre jeton secret, interrogez le statut de la liaison avec openclaw status :
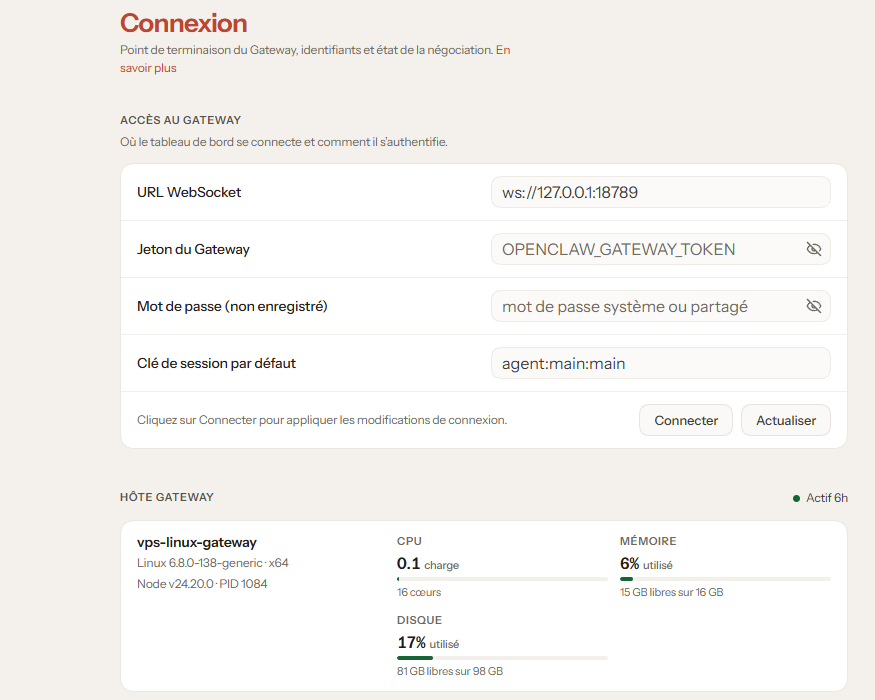
Pour autoriser définitivement votre ordinateur, retournez sur votre session SSH du VPS, listez les demandes en attente, puis approuvez l’identifiant exact affiché :
openclaw devices list
openclaw devices approve --latest
openclaw devices approve <requestId>
openclaw devices approve --latest affiche seulement la demande la plus récente. C’est openclaw devices approve <requestId> qui l’approuve vraiment. Après une approbation réussie, le voyant de l’application de bureau passe au vert. Si l’application affiche déjà un état connecté, aucune demande n’est en attente.
Pour les bidouilleurs : Méthode manuelle en ligne de commande (Tunnel SSH & Navigateur web)
Si vous préférez ne rien installer sur votre PC personnel, garder le contrôle total dans votre terminal ou simplement ouvrir l’interface dans votre navigateur internet habituel (Chrome, Firefox, Edge, Safari) :
- Ouvrez une invite de commandes ou un terminal sur votre PC (PowerShell sur Windows, Terminal sur macOS ou Linux) et lancez le tunnel chiffré :
Start-Process ssh -ArgumentList "-N -L 18789:127.0.0.1:18789 -i C:\Users\Username\.ssh\id_ed25519 root@votre-ip-vps"
Test-NetConnection -ComputerName 127.0.0.1 -Port 18789
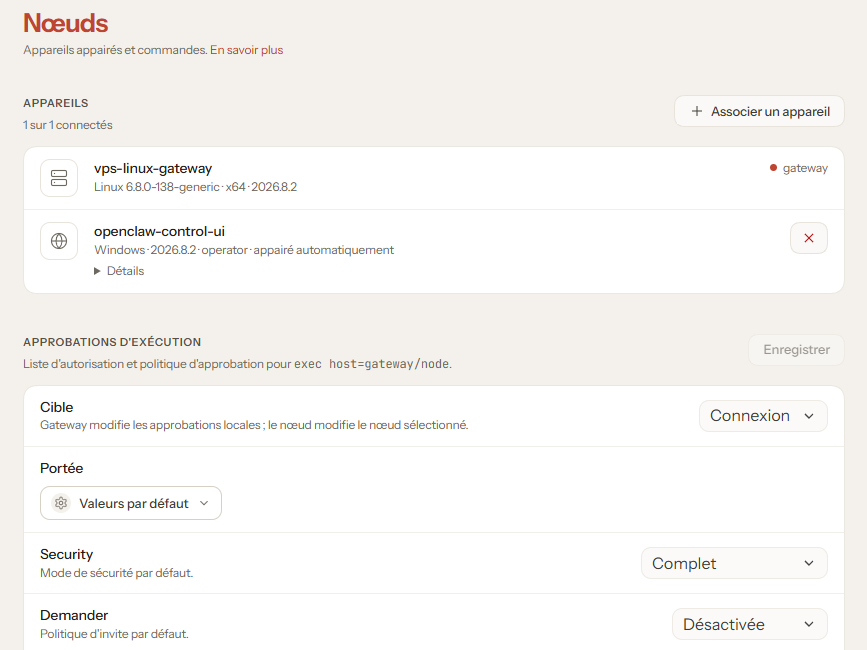
Le paramètre -N maintient la redirection de port sans ouvrir de shell distant, et -L achemine le port local 18789 directement vers la boucle locale du serveur Linux. La vérification Test-NetConnection confirme instantanément l’établissement du lien chiffré.
-
Ouvrez votre navigateur sur
http://127.0.0.1:18789/. -
Dans l’écran de bienvenue du Control UI, choisissez Remote Gateway, indiquez l’adresse
ws://127.0.0.1:18789, collez votre token d’authentification et validez la connexion. -
Sur le VPS, listez les demandes avec
openclaw devices list, prévisualisez-la avecopenclaw devices approve --latest, puis validez-la avecopenclaw devices approve <requestId>.
Variante avancée : Accès distant via nom de domaine Nginx et HTTPS
Si vous souhaitez accéder à votre interface depuis n’importe quel ordinateur portable sans tunnel SSH, vous pouvez installer un reverse-proxy Nginx avec certificat TLS (HTTPS) devant OpenClaw.
Installez Nginx et Certbot sur le serveur :
sudo apt install -y nginx certbot python3-certbot-nginx
Créez un hôte virtuel dans /etc/nginx/sites-available/openclaw pointant vers http://127.0.0.1:18789 avec les en-têtes WebSocket (Upgrade et Connection), puis générez votre certificat Let’s Encrypt :
sudo certbot --nginx -d openclaw.votre-domaine.com
Dans ~/.openclaw/openclaw.json, configurez l’origine autorisée et le proxy local :
{
  "gateway": {
    "controlUi": {
      "allowedOrigins": ["https://openclaw.votre-domaine.com"]
    },
    "trustedProxies": ["127.0.0.1/32", "::1/128"]
  }
}
Redémarrez avec openclaw gateway restart. Vous pouvez désormais vous connecter directement depuis https://openclaw.votre-domaine.com.
8. Étape 4 : Télécommander votre serveur Linux et exécuter vos premières tâches
Votre application de bureau est désormais pleinement connectée à votre serveur Linux distant. Vous pouvez aussi interroger le moteur depuis le terminal de votre PC :
openclaw gateway call health --json
La réponse JSON confirme que la requête part du PC et est traitée par le moteur hébergé sur le VPS (/root/.openclaw/agents/main/agent/openclaw-agent.sqlite).
L’écran suivant n’est pas ce JSON : c’est l’écran Models de l’interface. Ouvrez Settings, puis AI & Agents > Models, pour renseigner vos fournisseurs :
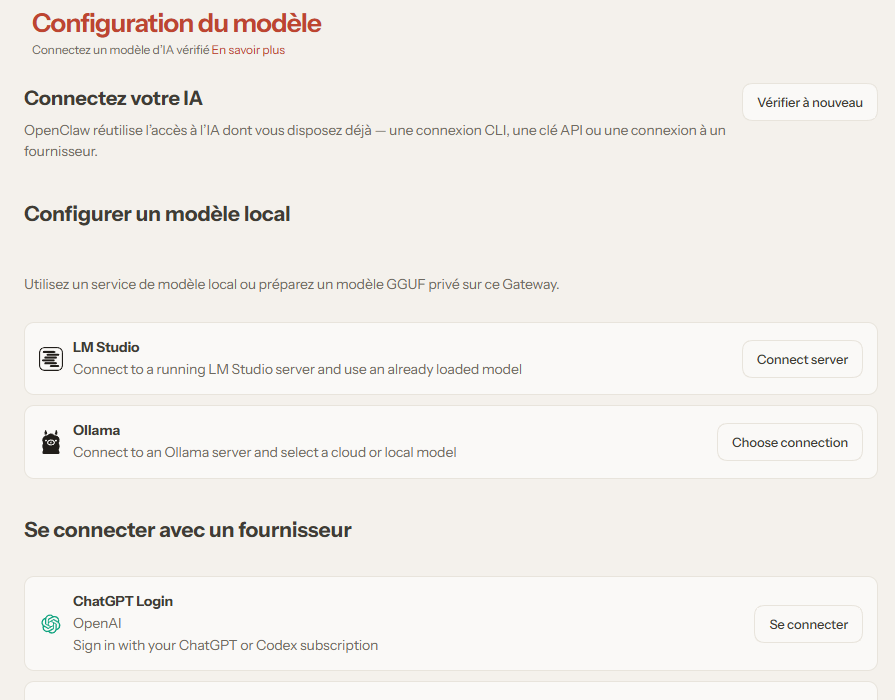
- Dans l’interface graphique de votre PC, ouvrez les Settings puis rendez-vous dans la section AI & Agents > Models.
- Cliquez sur votre fournisseur (OpenAI, Anthropic, Gemini, Groq, Mistral ou autre fournisseur compatible).
- Renseignez votre clé d’accès dans
Model Provider API Key. - Sélectionnez votre modèle de prédilection (par exemple GPT-5, Claude Sonnet 4.6 ou Gemini 2.5 Pro).
- Sauvegardez la configuration.
Basculez dans l’onglet Chat et posez votre première question : l’agent réfléchit, manipule ses outils et exécute ses tâches directement dans l’environnement isolé de votre VPS Linux, tout en affichant ses réponses en direct sur l’écran de votre ordinateur.
9. Commandes utiles pour l’administration au quotidien
Pour gérer facilement votre instance OpenClaw 2.0 sur le VPS, conservez ces commandes pratiques :
- Suivre les logs de la passerelle en direct :
openclaw logs --follow - Redémarrer le service de passerelle :
openclaw gateway restart - Mettre à jour OpenClaw vers les dernières versions :
openclaw update openclaw gateway restart - Créer une sauvegarde complète de la configuration et de la base SQLite :
openclaw backup create - Vérifier l’état de santé général du système :
openclaw doctor
10. Prêt à lancer votre agent sur un VPS Linux
OpenClaw 2.0 redéfinit les standards de l’assistant d’IA autonome auto-hébergé. En séparant le poste de pilotage visuel (sur votre ordinateur personnel) du moteur d’exécution (sur un VPS Linux dédié et sécurisé), vous combinez la simplicité d’une interface graphique moderne avec la protection intégrale de vos fichiers et données sensibles.
Si vous recherchez une infrastructure performante, sécurisée et prête à l’emploi pour déployer OpenClaw 2.0, vous pouvez démarrer votre serveur VPS Linux chez BoxToPlay et lancer votre propre agent autonome en quelques minutes.
Plus d’articles
Nouveautés BoxToPlay : le Centre de notifications et alertes sur mesure
24 septembre 2026Application mobile BoxToPlay V3 : widgets et alertes
21 septembre 2026Comment installer Portainer sur un VPS Linux
27 août 2026Bloquer les pubs sur tous vos appareils : 4 solutions sur VPS Linux
18 août 2026