
1. Qué es OpenClaw 2.0 y por qué marca un punto de inflexión
El ecosistema de agentes de inteligencia artificial autónomos avanza a un ritmo imparable, y el proyecto de código abierto OpenClaw acaba de alcanzar un hito histórico. Disponible en su repositorio oficial de GitHub, la versión mayor OpenClaw 2.0 (marcada por el lanzamiento 2026.8) supone la mayor remodelación técnica desde el inicio del proyecto.
A diferencia de un chatbot limitado a una pestaña del navegador, OpenClaw opera como un auténtico asistente proactivo y autónomo autoalojado en tus propios servidores. Es capaz de ejecutar comandos en la terminal, manipular archivos, programar rutinas en segundo plano e interactuar con tus herramientas habituales y plataformas de mensajería (Telegram, Discord, WhatsApp).
Esta versión 2.0 replantea por completo la experiencia de usuario, la arquitectura técnica y la seguridad. En esta guía completa repasamos las novedades destacadas de OpenClaw 2.0, por qué es imprescindible aislar un agente autónomo en un servidor remoto y cómo instalar paso a paso OpenClaw 2.0 en un VPS Linux conectando su interfaz gráfica (GUI) desde tu ordenador personal mediante soluciones modernas y automatizadas.
Si ya seguiste nuestra guía práctica de instalación de OpenClaw en un VPS Linux, este tutorial se centra en la versión 2.0 y en conectar la interfaz del PC.
2. Diferencias clave entre OpenClaw 1 y OpenClaw 2.0
OpenClaw 2.0 no es una simple actualización de correcciones. Con más de 930 colaboradores y tras fusionar más de 16 000 pull requests (casi la mitad de todo el historial del repositorio), esta versión introduce cambios estructurales:
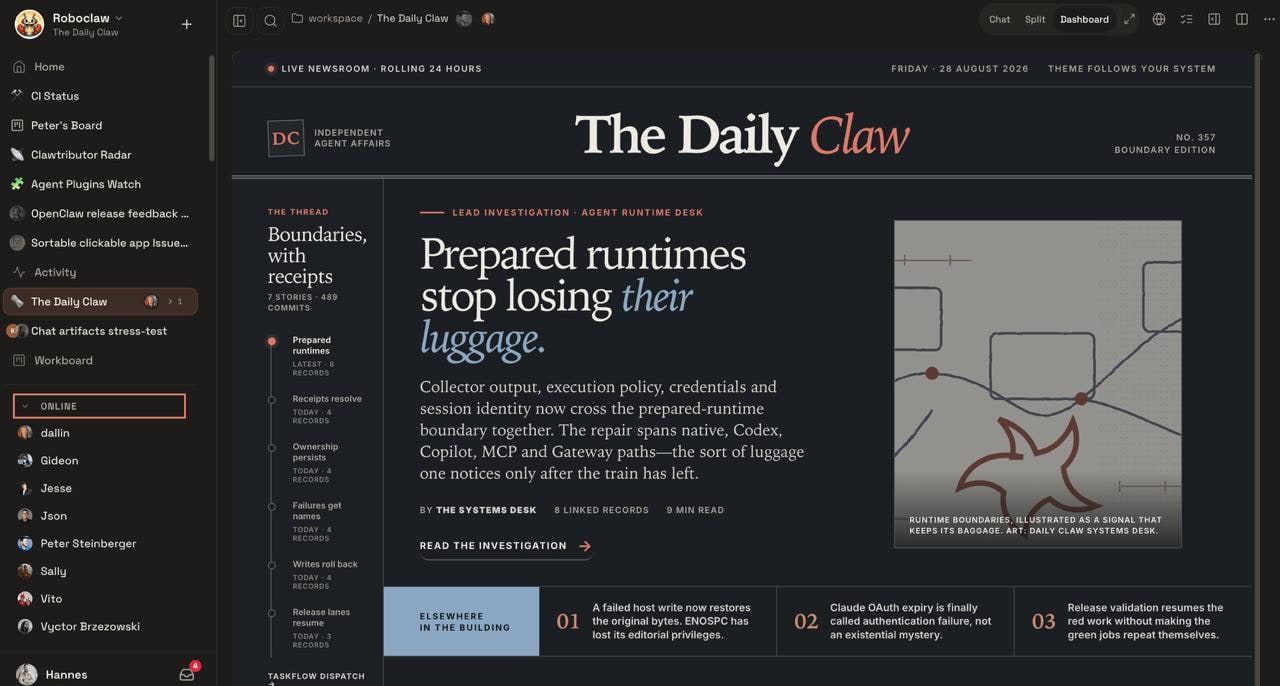
- Un Control UI completamente reescrito: la interfaz web se ha reconstruido desde cero con Vite y Lit. Se abre de inmediato en un espacio de trabajo limpio con panel lateral escamoteable (Home), permitiendo conversar con el agente sin apartar la vista de las tareas en curso.
- Onboarding automatizado y fluido: el instalador detecta automáticamente suscripciones existentes (OpenAI, Claude), claves de API o modelos locales ya disponibles en el sistema.
- Sesiones compartidas Multiplayer: OpenClaw incorpora sesiones colaborativas en la nube para invitar a compañeros de equipo o delegar tareas conservando el contexto y la memoria completa.
- Migración del almacenamiento a SQLite: las sesiones y memorias abandonan los archivos JSON dispersos para integrarse en una base de datos SQLite transaccional y unificada (
openclaw-agent.sqlite), aportando mayor velocidad e integridad de datos. - Aplicaciones de escritorio dedicadas: el ecosistema estrena clientes nativos (Windows Hub en WinUI, app para macOS y cliente Linux con Tauri) diseñados para actuar como mando a distancia (Remote Gateway) sin obligarte a recurrir a la línea de comandos a diario.
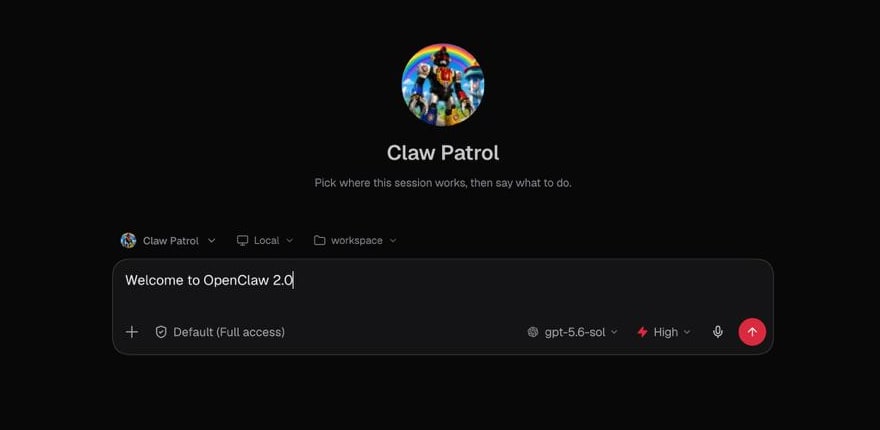
Con esta evolución, OpenClaw pasa de ser una herramienta experimental de terminal a consolidarse como una plataforma moderna y accesible para cualquier perfil técnico.
3. ¿Por qué ejecutar OpenClaw en un VPS remoto y controlarlo desde el PC?
Antes de proceder con la instalación, conviene entender la arquitectura recomendada para desplegar un agente autónomo con total tranquilidad.
El peligro de ejecutar un agente autónomo en tu ordenador personal
Un agente autónomo interactúa directamente con el sistema operativo: ejecuta órdenes de consola, lee y escribe archivos, realiza peticiones de red y ejecuta código. Dejar que un agente actúe sin filtros en tu ordenador de trabajo habitual presenta riesgos notables:
- Alteración accidental de archivos: una alucinación del modelo o una interpretación errónea podría sobrescribir proyectos profesionales, alterar configuraciones del sistema o borrar documentos importantes.
- Fugas de datos e inyecciones de prompt: si el agente analiza correos, páginas web sin verificar o canales de chat públicos, un ataque por inyección indirecta de prompt podría indicarle que explore claves SSH locales, cookies de sesión o contraseñas almacenadas en el navegador.
- Interrupciones imprevistas: un ordenador personal entra habitualmente en suspensión, se reinicia por actualizaciones o cambia de red Wi-Fi, deteniendo las tareas en segundo plano y los bots conectados.
La solución recomendada: un VPS Linux como entorno aislado (Sandbox) 24/7
Instalar la pasarela de OpenClaw en un servidor VPS Linux resuelve estos inconvenientes:
- Aislamiento absoluto: el VPS actúa como una barrera impenetrable. Aunque el agente pruebe un script con errores, tus datos personales y tu equipo local permanecen totalmente fuera de su alcance.
- Disponibilidad 24/7: alojado en un centro de datos de alta disponibilidad, tu servidor no se apaga. Tus automatizaciones, tareas cron y escuchas de mensajería continúan operativas día y noche.
- Lo mejor de ambos mundos: disfrutas de la comodidad de la aplicación de escritorio en tu ordenador mientras delegas la ejecución pesada y sensible en tu servidor remoto VPS Linux.
4. Requisitos previos
Para seguir este tutorial necesitarás:
- un servidor VPS Linux (Ubuntu 24.04/22.04 o Debian 12 recomendado) con acceso root mediante SSH
- un ordenador personal con Windows, macOS o Linux para instalar la interfaz de escritorio
- una clave de API para el modelo de IA que prefieras (OpenAI, Anthropic Claude, Google Gemini, Groq, DeepSeek u OpenRouter)
5. Paso 1: Instalar OpenClaw 2.0 en el VPS Linux
Conéctate a tu VPS Linux mediante la consola SSH:
ssh root@tu-ip-vps
Instalación mediante el script oficial
OpenClaw 2.0 cuenta con un instalador oficial en una sola línea que detecta la distribución, instala Node.js si hace falta, despliega la última versión y configura el servicio en segundo plano:
curl -fsSL --proto '=https' --tlsv1.2 https://openclaw.ai/install.sh | bash
Durante el asistente de configuración inicial:
- Para la interfaz de red (Gateway Bind), elige
loopback(127.0.0.1): garantiza que la pasarela solo escuche a nivel local en el servidor y no quede expuesta a Internet. - Mantén el puerto predeterminado
18789. - Elige la autenticación mediante
token. - Confirma la instalación del demonio systemd (Install daemon).
(Si prefieres realizar el onboarding directamente sin menús interactivos, puedes ejecutar openclaw onboard --non-interactive --accept-risk --flow manual --auth-choice skip --gateway-bind loopback --gateway-auth token --install-daemon).
Para asegurar que OpenClaw siga activo en segundo plano tras cerrar la sesión SSH, habilita el lingering de usuario en systemd:
sudo loginctl enable-linger $USER
Comprueba que el servicio esté levantado:
openclaw gateway status
La consola debe indicar Runtime: running (pid ..., state active) escuchando en 127.0.0.1:18789.
Recupera el token de seguridad generado en el archivo de configuración:
cat ~/.openclaw/openclaw.json | grep -A 4 '"gateway"'
Copia con cuidado el valor de "token", lo necesitarás para conectar tu ordenador.
Para puristas: Instalación manual paso a paso (Repositorio NodeSource y npm)
Si prefieres instalar y gestionar manualmente cada componente mediante los repositorios oficiales:
-
Actualiza los repositorios e instala las dependencias:
sudo apt update && sudo apt upgrade -y sudo apt install -y curl git -
Instala Node.js 24 desde el repositorio de NodeSource:
curl -fsSL https://deb.nodesource.com/setup_24.x | sudo bash - sudo apt install -y nodejs -
Instala el paquete global de OpenClaw 2.0:
sudo npm i -g openclaw@latest -
Lanza la configuración e inicia el demonio:
openclaw onboard --install-daemon
sudo loginctl enable-linger $USER
6. Paso 2: Instalar OpenClaw 2.0 en tu PC o equipo Windows
El motor de OpenClaw 2.0 ya está operativo en tu servidor remoto. Ahora puedes instalar el centro de control o el entorno cliente en tu ordenador personal.
En un equipo Windows, empieza por OpenClaw Companion (Windows Hub), la aplicación de escritorio WinUI. El instalador oficial sigue llamándose Companion: no es el CLI de npm. El número que muestra el asistente (por ejemplo 2026.7.1-3) puede diferir de la versión 2026.8 del motor ya instalada en el VPS.
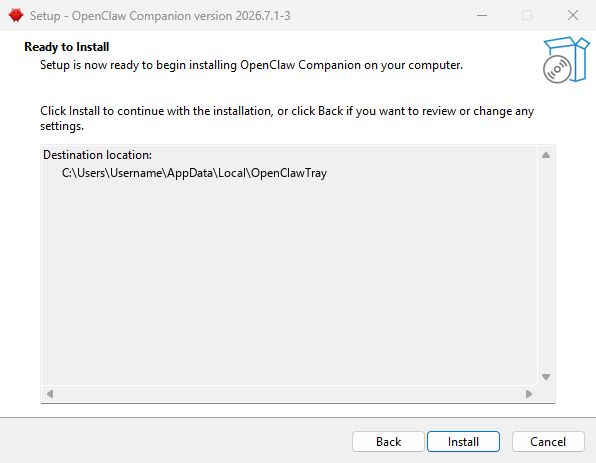
Los instaladores oficiales y aplicaciones complementarias están disponibles en el portal de documentación y en los lanzamientos oficiales de GitHub:
- En Windows: para la interfaz gráfica, descarga el instalador de OpenClaw Windows Hub (ejecutable Companion para x64 o ARM64). Para el CLI solo, también puedes lanzar
iwr -useb https://openclaw.ai/install.ps1 | iexen PowerShell. La aplicación WinUI incorpora widgets en la bandeja del sistema, diagnósticos y gestión automatizada de pasarelas remotas. - En macOS: descarga el paquete de instalación OpenClaw para macOS (.dmg) desde los releases de GitHub y arrástralo a tu carpeta de Aplicaciones. Soporta redirección remota de forma transparente.
- En Linux: descarga la aplicación compañera de OpenClaw para Linux en formato ejecutable
.AppImageo como paquete.debdesde los releases de GitHub.
7. Paso 3: Conectar la interfaz de tu PC al VPS remoto
Por seguridad, hemos configurado OpenClaw para escuchar únicamente en la dirección local (127.0.0.1) del VPS. Tu ordenador personal se comunica con el servidor a través de un canal cifrado por SSH.
Conexión directa mediante la aplicación de escritorio
Las aplicaciones de escritorio de OpenClaw 2.0 (Windows Hub, macOS, Linux) incorporan directamente la gestión del túnel remoto:
- Abre la aplicación de escritorio en tu ordenador.
- En la pantalla de bienvenida o en la pestaña Connections de los ajustes, selecciona el modo Remote over SSH (o SSH-tunneled Gateway).
- Introduce el destino SSH de tu servidor:
(o tu alias configurado enroot@tu-ip-vps~/.ssh/config). - Pega el Token de autenticación anotado en el Paso 1.
- Haz clic en Connect.
La aplicación establece y mantiene el túnel SSH en segundo plano sin necesidad de dejar ninguna consola abierta en tu escritorio.
Validar la autorización del dispositivo (Device Pairing)
La primera vez que te conectas desde un ordenador nuevo, OpenClaw 2.0 activa una comprobación de seguridad: la aplicación muestra la notificación Device pairing required.
Tras configurar el archivo local openclaw.json con la dirección de la pasarela (ws://127.0.0.1:18789) y tu token secreto, comprueba el estado con openclaw status:
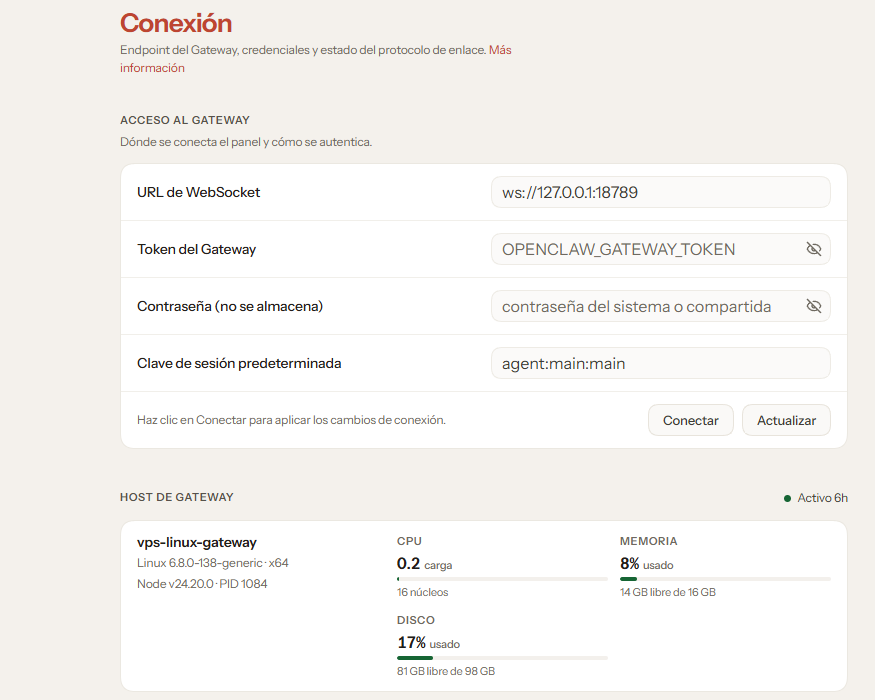
Para autorizar tu ordenador de forma definitiva, vuelve a la sesión SSH del VPS, lista las solicitudes pendientes y aprueba el identificador exacto mostrado:
openclaw devices list
openclaw devices approve --latest
openclaw devices approve <requestId>
openclaw devices approve --latest solo muestra la solicitud más reciente. Quien la aprueba de verdad es openclaw devices approve <requestId>. Tras una aprobación correcta, el indicador de la aplicación de escritorio pasa a verde. Si la aplicación ya muestra un estado conectado, no hay ninguna solicitud pendiente.
Para usuarios avanzados: Método manual por consola (Túnel SSH y navegador web)
Si prefieres no instalar aplicaciones en tu ordenador personal, tener el control absoluto desde la consola o abrir la interfaz directamente en tu navegador web habitual (Chrome, Firefox, Edge, Safari):
- Abre una consola en tu PC (PowerShell en Windows, Terminal en macOS/Linux) y lanza el túnel cifrado:
Start-Process ssh -ArgumentList "-N -L 18789:127.0.0.1:18789 -i C:\Users\Username\.ssh\id_ed25519 root@tu-ip-vps"
Test-NetConnection -ComputerName 127.0.0.1 -Port 18789
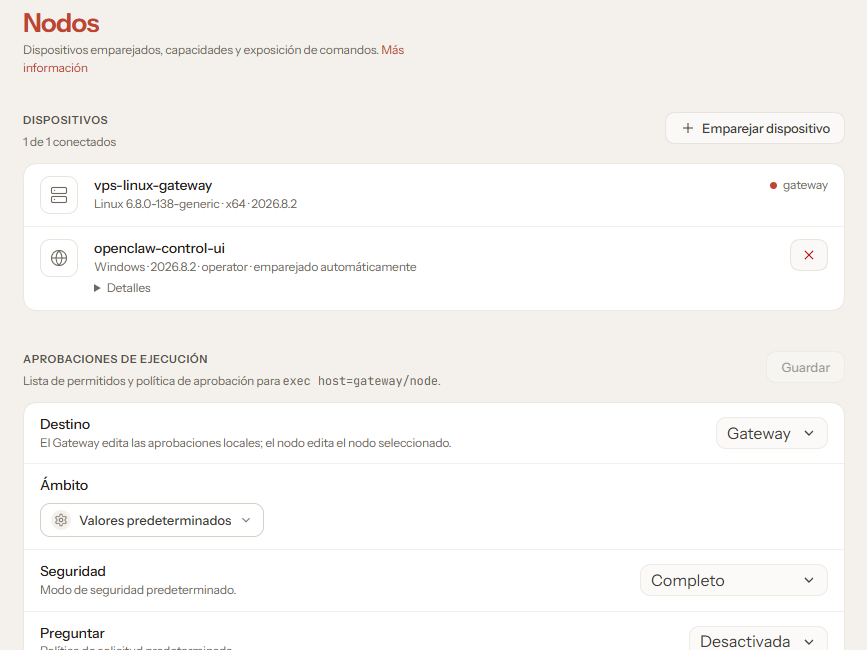
-N indica a SSH que mantenga la redirección sin abrir una shell interactiva, y -L redirige el puerto local 18789 hacia el servidor Linux. Test-NetConnection verifica al instante el canal cifrado.
-
Abre tu navegador y accede a
http://127.0.0.1:18789/. -
En la pantalla de bienvenida del Control UI, selecciona Remote Gateway, introduce la dirección
ws://127.0.0.1:18789, pega tu token de autenticación y confirma la conexión. -
En el VPS, lista las solicitudes con
openclaw devices list, previsualízala conopenclaw devices approve --latesty apruébala conopenclaw devices approve <requestId>.
Variante avanzada: Acceso remoto mediante nombre de dominio Nginx y HTTPS
Si deseas acceder a la interfaz desde cualquier ordenador sin depender de un túnel SSH, puedes instalar un proxy inverso Nginx con certificado TLS (HTTPS) delante de OpenClaw.
Instala Nginx y Certbot en el servidor:
sudo apt install -y nginx certbot python3-certbot-nginx
Crea un bloque de servidor en /etc/nginx/sites-available/openclaw apuntando a http://127.0.0.1:18789 con las cabeceras WebSocket (Upgrade y Connection) y genera el certificado:
sudo certbot --nginx -d openclaw.tu-dominio.com
En ~/.openclaw/openclaw.json, añade el dominio permitido y los proxys de confianza:
{
  "gateway": {
    "controlUi": {
      "allowedOrigins": ["https://openclaw.tu-dominio.com"]
    },
    "trustedProxies": ["127.0.0.1/32", "::1/128"]
  }
}
Reinicia con openclaw gateway restart. Ya puedes acceder directamente desde https://openclaw.tu-dominio.com.
8. Paso 4: Controlar a distancia tu servidor Linux y ejecutar tareas
Tu aplicación de escritorio ya está plenamente sincronizada con el servidor Linux remoto. También puedes consultar el motor desde la consola de tu PC:
openclaw gateway call health --json
La respuesta JSON confirma que la petición sale de tu PC y la trata el entorno de OpenClaw en el VPS Linux (/root/.openclaw/agents/main/agent/openclaw-agent.sqlite).
La pantalla siguiente no es ese JSON: es la vista Models. Abre Settings y ve a AI & Agents > Models para añadir tus proveedores:
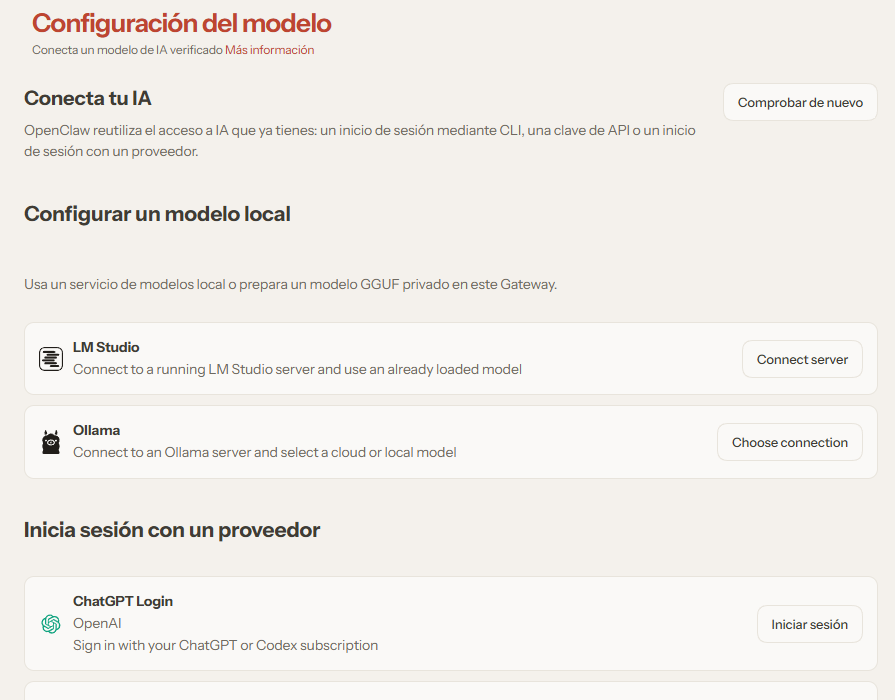
- En la aplicación, abre Settings y dirígete al apartado AI & Agents > Models.
- Selecciona tu proveedor (OpenAI, Anthropic, Gemini, Groq, Mistral u otro compatible).
- Introduce tu clave en
Model Provider API Key. - Elige tu modelo preferido (por ejemplo GPT-5, Claude Sonnet 4.6 o Gemini 2.5 Pro).
- Guarda la configuración.
Pasa a la pestaña Chat y escribe tu primera consulta: el agente procesará la petición y ejecutará las tareas directamente en el entorno seguro de tu VPS Linux remoto, mostrando las respuestas en tiempo real en la pantalla de tu ordenador.
9. Comandos útiles para la gestión diaria
Para administrar tu servidor OpenClaw 2.0 con soltura, guarda estos comandos prácticos:
- Seguir los logs de la pasarela en tiempo real:
openclaw logs --follow - Reiniciar el servicio de la pasarela:
openclaw gateway restart - Actualizar OpenClaw a las últimas versiones:
openclaw update openclaw gateway restart - Crear una copia de seguridad de configuración y base de datos SQLite:
openclaw backup create - Comprobar la salud del sistema:
openclaw doctor
10. Listo para lanzar tu agente en un VPS Linux
OpenClaw 2.0 establece un nuevo referente en asistentes de IA autónomos autoalojados. Al separar la interfaz visual (en tu ordenador de uso diario) del motor de ejecución (en un servidor VPS Linux aislado y protegido), combinas la comodidad gráfica con la máxima seguridad para tus archivos y datos sensibles.
Si buscas una infraestructura de alto rendimiento, segura y con entrega instantánea para poner en marcha OpenClaw 2.0, puedes desplegar tu servidor VPS Linux en BoxToPlay y activar tu propio agente autónomo en pocos minutos.
Más Artículos
Novedades de BoxToPlay: Centro de notificaciones y alertas a medida
24 de septiembre de 2026Aplicación móvil BoxToPlay V3: widgets y alertas
21 de septiembre de 2026Cómo instalar Portainer en un VPS Linux
27 de agosto de 2026Bloquear anuncios en todos tus dispositivos: 4 soluciones en VPS Linux
18 de agosto de 2026